Interne KI-Richtlinie: eine Seite, die das Team auch liest
Die meisten KI-Richtlinien werden einmal geschrieben und nie wieder geöffnet. Was auf die eine Seite gehört, die tatsächlich befolgt wird: sechs Blöcke, drei Datenstufen, eine Freigaberegel – und der Satz, der jede Richtlinie wertlos macht.
Die meisten internen KI-Richtlinien scheitern nicht an ihrem Inhalt, sondern an ihrer Länge. Ein Dokument von vierzehn Seiten, das einmal versandt und nie wieder geöffnet wird, schützt niemanden – es dokumentiert nur, dass jemand das Thema bearbeitet hat. Eine Richtlinie wirkt, wenn ein Mitarbeitender am Dienstagmorgen vor einem Kundendokument sitzt und in zehn Sekunden weiss, ob er es hochladen darf.
In Workshops stelle ich fast immer dieselbe Frage in die Runde: Wer weiss, ob es bei Ihnen eine Regel dazu gibt? Meistens melden sich zwei Personen, und in etwa der Hälfte der Fälle widersprechen sie einander. Das ist der eigentliche Zustand in vielen Schweizer KMU – nicht Regellosigkeit, sondern eine Regel, die existiert, aber niemanden erreicht hat.
Dieser Artikel handelt nicht davon, was das Gesetz verlangt. Das steht bereits in KI und Datenschutz in der Schweiz und für den europäischen Teil im EU AI Act für KMU. Hier geht es um das Dokument selbst: was darauf steht, wie es geschrieben wird, warum die guten kurz sind – und was in den Anhang gehört, den nur zwei Personen lesen.
Warum die langen nicht gelesen werden
Eine ausführliche Richtlinie entsteht aus einem verständlichen Impuls: Man möchte nichts vergessen. Das Ergebnis ist ein Text, der alle denkbaren Fälle abdeckt und deshalb keinen einzigen schnell beantwortet. Er wird zur Absicherung des Verfassers statt zur Orientierung des Lesers.
Dazu kommt ein zweiter Mechanismus. Je länger ein Dokument, desto abstrakter die Formulierungen, weil Abstraktion Vollständigkeit erlaubt. «Mit Unternehmensdaten ist sorgfältig umzugehen» deckt alles ab und entscheidet nichts. Der Mitarbeitende, der vor dem Kundendokument sitzt, ist danach genau gleich klug wie vorher – nur trägt er die Entscheidung jetzt allein, weil eine Regel ja existiert.
Und es gibt einen dritten, unangenehmeren Mechanismus. Lange Richtlinien entstehen fast immer ausserhalb des Betriebs, bei jemandem, der die Rechtslage kennt und die Arbeit nicht. Sie sind deshalb regelmässig korrekt und regelmässig unanwendbar: Sie sprechen von «Bearbeitung besonders schützenswerter Personendaten», wo im Haus «die Krankmeldungen» gemeint sind, und von «genehmigten Systemen», wo es um die Frage geht, ob Marina das Angebot ins ChatGPT kopieren darf. Zwischen dem Dokument und der Arbeit liegt eine Übersetzung, die niemand vornimmt.
Eine gute Richtlinie ist deshalb kein juristischer Text, sondern ein Entscheidungshilfsmittel. Jeder Satz muss eine Frage beantworten, die jemand tatsächlich hat.
Was passiert, solange es keine Regel gibt
Es ist nicht so, dass ohne Richtlinie nichts geschieht. Es geschieht nur unbeobachtet.
Grosse internationale Erhebungen der letzten beiden Jahre kommen übereinstimmend auf eine Grössenordnung von vier von fünf KI-Nutzenden, die eigene, nicht freigegebene Werkzeuge für die Arbeit einsetzen. Bemerkenswert daran ist nicht die Höhe, sondern die Richtung: Die Quote ist in kleinen und mittleren Betrieben eher höher als in Konzernen. Wer annimmt, das sei ein Problem der Grossen mit ihren tausend Endgeräten, hat es genau falsch herum. In einem Konzern gibt es eine IT-Abteilung, die installierte Software sieht. In einem Betrieb mit dreissig Leuten gibt es einen Browser und niemanden, der hineinschaut.
Zwei weitere Befunde aus denselben Erhebungen erklären, warum das so lange unsichtbar bleibt. Erstens: Ein erheblicher Teil der Nutzenden sagt offen, sie würden ungern zugeben, KI für wichtige Aufgaben verwendet zu haben – aus Sorge, ersetzbar oder weniger kompetent zu wirken. Zweitens berichten Sicherheitsanbieter, die den tatsächlichen Datenverkehr in Firmennetzen messen, dass selbst in Betrieben mit sauber eingerichtetem Geschäftskonto rund ein Drittel der Nutzung weiterhin über private Logins läuft. Das sind keine repräsentativen Bevölkerungszahlen, sondern Messungen im eigenen Kundenkreis dieser Anbieter – aber die Grössenordnung deckt sich mit dem, was ich in Workshops sehe, wenn die Frage nach den privaten Konten einmal ohne Vorgesetzte im Raum gestellt wird.
Daraus folgt die vielleicht wichtigste Einsicht für das ganze Dokument: Sie schreiben keine Richtlinie, um Nutzung einzuführen. Sie schreiben sie, um bestehende Nutzung sichtbar und sicher zu machen. Das ändert den Ton. Ein Text, der so tut, als würde er über etwas Zukünftiges entscheiden, wird von Leuten gelesen, die es längst tun – und wirkt dadurch sofort unglaubwürdig.
Die sechs Blöcke, die auf die Seite gehören
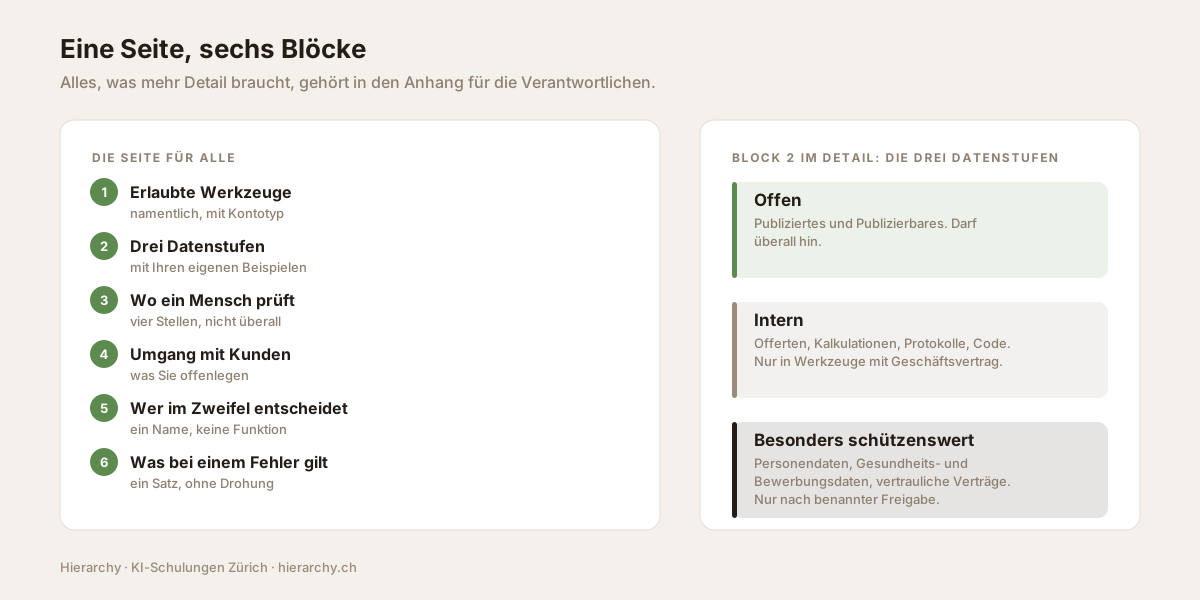
1. Welche Werkzeuge erlaubt sind. Namentlich, mit Kontotyp. «ChatGPT im Geschäftskonto» ist eine Regel, «KI-Werkzeuge» ist keine. Nennen Sie auch, was ausdrücklich nicht erlaubt ist, wenn es im Haus verbreitet ist – Übersetzungsdienste, Transkriptionswerkzeuge und Notiz-Assistenten in Videokonferenzen sind in fast jedem Betrieb im Einsatz und stehen in fast keiner Richtlinie. Dazu ein Satz, wie man ein neues Werkzeug vorschlägt. Sonst entsteht Schatten-IT nicht aus Böswilligkeit, sondern aus Ratlosigkeit: Wer kein Verfahren für «darf ich das?» kennt, probiert es einfach.
2. Welche Daten in welches Werkzeug dürfen. Der Kern des Ganzen, und der einzige Block, der etwas Struktur braucht. Drei Stufen reichen fast immer:
- Offen: was ohnehin publiziert ist oder publiziert werden könnte – Marketingtexte, öffentliche Zahlen, allgemeine Fragen. Darf überall hin.
- Intern: Angebote, Kalkulationen, Protokolle, Code. Nur in Werkzeuge mit Geschäftsvertrag und ohne Training auf den Inhalten.
- Besonders schützenswert: Personendaten von Kunden und Mitarbeitenden, Gesundheits- und Bewerbungsdaten, Verträge mit Vertraulichkeitsklausel. Nur nach ausdrücklicher Freigabe, und zwar durch eine benannte Person.
Der Wert dieser drei Zeilen liegt nicht in der Einteilung, sondern darin, dass sie mit Ihren eigenen Beispielen gefüllt sind. «Offerten» ist verständlich, «interne Geschäftsunterlagen» ist es nicht. Schreiben Sie hinter jede Stufe zwei Dokumente, die bei Ihnen tatsächlich auf dem Tisch liegen, mit Namen: «die Wochenplanung», «die Offerte an die Gemeinde», «die Krankmeldungen». Das ist der Unterschied zwischen einer Einteilung und einer Regel.
3. Wo ein Mensch prüfen muss. Nicht überall – das würde niemand einhalten, und eine Prüfpflicht, die überall gilt, gilt nirgends. Benennen Sie die Stellen, an denen ein Fehler teuer oder peinlich wird: alles, was das Haus verlässt, alles mit Zahlen, alles Rechtliche, alles mit Kundennamen darin. Für den Rest gilt die normale Sorgfalt. Und formulieren Sie die Prüfung als Handlung, nicht als Haltung – «gegen die Quelle abgleichen» statt «kritisch würdigen».
4. Wie Sie es gegenüber Kunden halten. Diese Frage kommt in jedem Workshop und ist fast nie geregelt. Muss ein Kunde wissen, dass ein Entwurf mit KI entstanden ist? Legen Sie es fest, in einem Satz, in beide Richtungen: Was Sie offenlegen und was Sie als normales Werkzeug behandeln. Ein Team, das das nicht weiss, wird im Kundengespräch ausweichend – und das merkt der Kunde.
5. Wer bei Unsicherheit entscheidet. Ein Name, keine Funktion. «Bei Zweifeln fragen Sie Marina» funktioniert; «wenden Sie sich an die zuständige Stelle» beendet den Gedanken. Diese Person ist der wichtigste Teil der Richtlinie, weil sie die Fälle abfängt, an die beim Schreiben niemand gedacht hat. Geben Sie ihr zwei Dinge mit: ein Zeitversprechen, damit Fragen nicht ins Leere laufen, und die Befugnis, eine Ausnahme tatsächlich zu erteilen. Eine Anlaufstelle, die jede Anfrage weiterreichen muss, wird nach dem dritten Mal nicht mehr gefragt.
6. Was bei einem Fehler zu tun ist. Ein Satz, ohne Drohung. Wer versehentlich etwas Falsches hochgeladen hat, soll das melden können, ohne mit Konsequenzen zu rechnen, die schlimmer sind als der Fehler. Sonst erfahren Sie es nicht, und das ist der einzige Fall, in dem es wirklich gefährlich wird. Dazu gehört auch, was danach geschieht: Gespräch löschen, Ansprechperson informieren, bei Personendaten Dritter prüfen, ob eine Meldung nötig ist. Drei Zeilen, damit im Ernstfall niemand improvisiert.
Die sechs Fehler bei den Datenstufen
Die Einteilung in drei Stufen ist schnell gemacht. Interessant sind die Stellen, an denen sie in der Praxis reisst – und die sind erstaunlich gleichförmig, quer durch Branchen und Betriebsgrössen.
Kundendaten landen in derselben Schublade wie eigene Geheimnisse. Die meisten Schemata unterscheiden offen, intern und vertraulich – und werfen dann die eigene Strategie und die Unterlagen des Kunden in dieselbe Stufe. Das ist zu grob. Für eigene Daten entscheiden Sie selbst, wie viel Risiko Sie tragen wollen. Für Kundendaten haben Sie das oft schon vertraglich beantwortet, in einer Vertraulichkeitsklausel, die Sie unterschrieben haben, bevor es das Werkzeug gab. Kundendaten gehören deshalb eine Stufe höher als eigene Interna, nicht auf dieselbe.
«Anonymisiert» wird geglaubt, statt geprüft. Den Namen zu entfernen genügt nicht, wenn Rolle, Projekt, Datum und Betrag übrig bleiben. In einem Betrieb mit zwölf Kunden ist «der Umbau eines Gewerbehauses in Wädenswil, Baustart Frühling, rund 1'200 Quadratmeter» kein anonymisierter Fall, sondern ein Name mit Umweg. Die brauchbare Faustregel: Wenn Sie den Text einem Mitarbeitenden aus einer anderen Abteilung zeigen und der errät, um wen es geht, ist er nicht anonymisiert.
Metadaten werden vergessen. Geschwärzt wird der Fliesstext; der Dateiname bleibt «Offerte_Muster_AG_final.docx», die Tabelle bringt ausgeblendete Spalten mit, das PDF trägt Autor und Bearbeitungsverlauf in den Dokumenteigenschaften. Wer eine Datei hochlädt statt eines Textausschnitts, lädt immer mehr hoch, als er liest.
Dauerhafte Konfigurationen werden nicht als Datenspeicher gesehen. Der eigene Assistent, der eigene «Custom GPT», die gespeicherte Anweisung im Profil: Was dort einmal hinterlegt wurde, liegt dauerhaft beim Anbieter und wird bei jedem Gespräch mitgesendet. Menschen, die sorgfältig entscheiden, was sie in ein einzelnes Gespräch tippen, hinterlegen in der Konfiguration bedenkenlos Kundenlisten und Preismodelle, weil das wie eine Einstellung wirkt und nicht wie eine Eingabe. Die Richtlinie muss die Konfiguration ausdrücklich gleich behandeln wie eine Eingabe.
Die Einstufung ist statisch gedacht. Ein Entwurf beginnt als interner Text und wird besonders schützenswert, sobald der echte Kundenname und die echten Zahlen darin stehen. Ohne einen benannten Umschlagpunkt behält das Dokument die Stufe, die es beim ersten Öffnen hatte. Schreiben Sie den Auslöser hin: «sobald echte Namen oder echte Zahlen drin sind».
Die Einstufung wird als reine Hausfrage behandelt. Sie ist auch eine rechtliche. Personendaten in ein Werkzeug zu geben, das sie im Ausland bearbeitet, ist eine Bekanntgabe ins Ausland und nicht nur eine interne Handhabungsfrage. Wer das nicht mitdenkt, hat ein Schema, das intern sauber wirkt und extern nicht trägt.
Der siebte Fehler ist kein Fehler im Schema, sondern im Verfahren: Die Einteilung existiert, aber niemandem wurden je zwei Beispiele aus dem eigenen Arbeitsalltag gezeigt. Dann stuft im Zweifel jeder so ein, wie es gerade bequemer ist – und zwar systematisch nach unten.
Warum der Kontotyp mehr entscheidet als der Anbieter
Die Frage, die in Workshops am häufigsten kommt, lautet: Trainieren die auf unseren Daten? Die Antwort ist unbefriedigend genau, weil sie nicht am Anbieter hängt, sondern am Vertrag.
Stand September 2026 gilt für die grossen Anbieter dasselbe Muster, mit Unterschieden in den Voreinstellungen:
| Kontotyp | Verwendung der Inhalte zur Modellverbesserung | Auftragsbearbeitungsvertrag |
|---|---|---|
| Privatkonto, gratis | Je nach Anbieter standardmässig aktiv oder standardmässig aus | Nein |
| Privatkonto, bezahlt | Wie das Gratiskonto desselben Anbieters – Bezahlung ändert es in mehreren Fällen nicht | Nein |
| Geschäfts- oder Teamkonto | Standardmässig aus, Einschaltung wäre eine bewusste Entscheidung | Ja |
| Unternehmenskonto | Standardmässig aus | Ja |
Zwei Dinge sind daran wichtiger, als sie aussehen.
Erstens: Der Sprung liegt zwischen Privat und Geschäft, nicht zwischen gratis und bezahlt. Ein bezahltes Privatabo fühlt sich wie die professionelle Variante an und ist vertraglich weiterhin ein Konsumentenverhältnis – ohne Auftragsbearbeitungsvertrag, ohne den Nachweis, den Sie gegenüber einem Kunden erbringen müssten. Das ist der teuerste Irrtum in dieser ganzen Angelegenheit, weil er von Leuten begangen wird, die sich Mühe geben.
Zweitens: Die Voreinstellungen unterscheiden sich zwischen den Anbietern, und zwar auch in den Privatkonten. Bei einigen ist die Verwendung der Gespräche zur Modellverbesserung ab Werk aktiv und muss einzeln abgeschaltet werden, bei anderen ist sie ab Werk aus. Genau deshalb gehört in die Richtlinie kein allgemeiner Satz über «KI-Anbieter», sondern eine Werkzeugliste mit Kontotyp – und in den Anhang das Datum, an dem die Einstellungen zuletzt geprüft wurden. Diese Voreinstellungen ändern sich; jede Aussage dazu hat ein Verfallsdatum, auch diese hier.
Der rechtliche Unterbau, so kurz wie er sein darf
Vier Punkte genügen für den Anhang. Die Einzelheiten stehen im revDSG-Artikel; hier nur, was die Richtlinie prägt.
Der Anbieter ist Auftragsbearbeiter. Sobald Personendaten in ein Werkzeug gehen – und ein Kundenname in einer Offerte ist bereits ein Personendatum –, bearbeitet der Anbieter Daten in Ihrem Auftrag. Sie dürfen das auslagern, aber nur im Rahmen dessen, was Sie selbst dürften, und nur ohne entgegenstehende Geheimhaltungspflicht. Nachweisen lässt sich das praktisch über eine schriftliche Vereinbarung. Ein Geschäftskonto ohne unterzeichnete Vereinbarung ist streng genommen bereits eine Lücke.
Bekanntgabe ins Ausland braucht eine Grundlage. Der EWR und das Vereinigte Königreich gelten als angemessen. Für die USA besteht seit dem 15. September 2024 ein Rahmen, unter dem zertifizierte US-Unternehmen ohne zusätzliche Garantien beliefert werden dürfen – was für die meisten grossen KI-Anbieter der massgebliche Weg ist. Fehlt beides, brauchen Sie Standardvertragsklauseln oder eine der gesetzlichen Ausnahmen. Ein Gratiskonto liefert Ihnen keinen dieser Nachweise.
Das Bearbeitungsverzeichnis ist unter 250 Mitarbeitenden grundsätzlich entbehrlich – ausser bei Bearbeitung besonders schützenswerter Personendaten in grossem Umfang oder Profiling mit hohem Risiko. Beides ist Ermessen, keine Zahl. Wer mit Gesundheits-, Bewerbungs- oder Verfahrensdaten arbeitet, führt es besser.
Besonders schützenswert ist mehr, als die meisten annehmen. Gesundheitsdaten, Daten zur Intimsphäre, religiöse, weltanschauliche, politische und gewerkschaftliche Ansichten, ethnische Herkunft, genetische und biometrische Daten, Daten über Verwaltungs- und Strafverfahren sowie über Massnahmen der sozialen Hilfe. In einem gewöhnlichen KMU trifft das öfter zu als gedacht: Krankmeldungen, Unfallmeldungen, ein laufendes arbeitsrechtliches Verfahren, die Personalakte eines Bewerbers.
Die Offenlegungsfrage, einmal sauber beantwortet
Weil sie in jedem Workshop kommt, hier die kurze Fassung. Eine allgemeine gesetzliche Pflicht, einem Kunden mitzuteilen, dass ein Angebot oder eine E-Mail mit KI-Unterstützung entworfen und anschliessend von einem Menschen geprüft und verantwortet wurde, gibt es in der Schweiz nicht. Der europäische Transparenzteil, der seit August 2026 gilt, nimmt für redaktionell geprüfte Inhalte ausdrücklich eine Ausnahme vor – und genau dieser Fall ist die übliche Arbeitsweise im KMU.
Klar geregelt ist eine andere Situation: Wer einen KI-gestützten Chat auf der eigenen Website betreibt, muss erkennbar machen, dass gegenüber einer Maschine geschrieben wird, sofern das nicht ohnehin offensichtlich ist. Dazu kommen berufsrechtliche Sonderregeln in einzelnen Branchen, die man im eigenen Verband nachfragen sollte, statt sie aus einem Artikel zu übernehmen.
Trotzdem gehört die Frage in die Richtlinie – nicht als Rechtspflicht, sondern als Sprachregelung. Der praktische Schaden entsteht nicht durch fehlende Offenlegung, sondern durch ein Team, das im Kundengespräch nicht weiss, was es sagen darf, und deshalb ausweicht.
Was nicht auf die eine Seite gehört
Die Versuchung ist gross, alles unterzubringen. Diese Dinge sind wichtig, gehören aber in den Anhang für die Verantwortlichen: die Liste der Verträge und Auftragsbearbeitungsvereinbarungen mit Datum, die Frage der Serverstandorte, die Einordnung nach Risikoklassen, die Protokolle der jährlichen Überprüfung, die Liste der geschulten Personen, die geprüften Voreinstellungen pro Werkzeug und die abgelehnten Werkzeuge mit einer Zeile Begründung.
Der letzte Punkt wird meist vergessen und ist erstaunlich nützlich: Wenn dokumentiert ist, warum ein Werkzeug nicht freigegeben wurde, muss dieselbe Diskussion nicht alle vier Monate neu geführt werden.
Der Anhang darf so lang sein, wie er muss. Er wird von zwei Personen gelesen, nicht von vierzig.
Der Satz, der jede Richtlinie wertlos macht
Er lautet sinngemäss: «Die Nutzung von KI-Werkzeugen ist grundsätzlich untersagt, Ausnahmen sind im Einzelfall zu beantragen.»
Ein solches Verbot beendet die Nutzung nicht. Es verlagert sie. Sobald ein Werkzeug den Arbeitstag spürbar verkürzt, wandert es auf das private Konto und das private Handy, wo kein Geschäftsvertrag gilt, keine Einstellung gegen das Training auf Inhalten gesetzt ist und niemand mehr sieht, was hochgeladen wird. Aus einem überschaubaren Risiko im Haus wird ein unsichtbares ausserhalb.
Dieser Effekt ist gut belegt, und zwar nicht über Einzelfälle, sondern über die Grössenordnung: Betriebe, die formell nichts erlauben, unterscheiden sich in der tatsächlichen Nutzung kaum von Betrieben, die etwas erlauben – sie unterscheiden sich darin, wo diese Nutzung stattfindet. Ein Verbot verändert also nicht die Menge des Risikos, sondern seine Sichtbarkeit, und zwar in die falsche Richtung.
Das heisst nicht, dass es keine Verbote geben darf. In einem HR-Bereich oder einer Praxis kann «hier gar nichts» die richtige Regel sein, und sie ist dann auch durchsetzbar, weil sie eng ist und begründet werden kann. Aber als Grundhaltung für den ganzen Betrieb erzeugt sie das Gegenteil dessen, was sie bezweckt.
Die Richtlinie ist die eine Hälfte, der bequeme Weg die andere
Aus demselben Befund folgt der Teil, der in fast jeder Richtlinie fehlt. Solange das erlaubte Werkzeug umständlicher ist als das verbotene, verliert die Regel. Nicht weil Leute ungehorsam sind, sondern weil sie am Dienstagmorgen etwas fertig bekommen wollen.
Konkret heisst das: Das Geschäftskonto muss bereits eingerichtet sein, wenn die Richtlinie verteilt wird, nicht auf Antrag erhältlich. Es muss im selben Browser laufen, in dem die Leute arbeiten, idealerweise über die bestehende Firmenanmeldung. Es darf keine Auslagenabrechnung nötig sein. Und der Freigabeweg für ein neues Werkzeug braucht ein Zeitversprechen – eine Woche ist in Ordnung, «wir schauen es uns an» ist es nicht.
Ich habe noch keinen Betrieb gesehen, bei dem die Schatten-Nutzung zurückgegangen wäre, weil die Regel strenger wurde. Ich habe mehrere gesehen, bei denen sie zurückging, weil der erlaubte Weg schneller wurde als der private.
Wie Sie sie in den Betrieb bringen
Verschicken Sie sie nicht. Besprechen Sie sie – zwanzig Minuten, mit drei echten Beispielen aus dem eigenen Haus, an denen die Datenstufen konkret werden. Das ist der Teil, der Kenntnisnahme aus Zustellung macht.
Die drei Beispiele sollten nicht die einfachen sein. Nehmen Sie den Fall, bei dem die Einstufung im Team tatsächlich strittig ist – meistens ist es eine Offerte mit echten Zahlen oder ein Bewerbungsdossier. Wenn dieser Fall im Raum diskutiert und entschieden wird, haben die Anwesenden die Regel verstanden. Wenn nur der unstrittige Marketingtext durchgespielt wird, haben sie zugehört.
Der natürliche Ort dafür ist der Grundlagenteil einer Schulung: Dort sind alle im Raum, das Thema ist ohnehin offen, und die Fragen kommen von selbst. Bei uns ist die Richtlinie deshalb kein separates Beratungsprodukt, sondern ein Ergebnis des Workshops – das Team schreibt die drei Datenstufen mit den eigenen Dokumenten, und am Abend steht eine Seite, die niemand mehr übersetzen muss.
Für den Nachweis genügt die Teilnehmerliste. Eine bestimmte Form schreibt niemand vor; die europäische Pflicht, für ausreichende KI-Kompetenz im eigenen Personal zu sorgen, verlangt angemessene Massnahmen und kein Protokoll. Genau deshalb ist die Liste sinnvoll: Sie ist der billigste Beleg dafür, dass etwas unternommen wurde, falls die Frage je gestellt wird.
Woran Sie merken, dass sie wirkt
Nicht daran, dass niemand mehr fragt. Daran, dass die Fragen sich ändern.
Eine Richtlinie, die angekommen ist, erzeugt drei beobachtbare Dinge. Erstens tauchen die Begriffe der drei Datenstufen im normalen Gespräch auf, ohne dass jemand das Dokument öffnet – «das ist intern, das geht» ist der Satz, auf den Sie warten. Zweitens erreichen die Anfragen die benannte Person, und zwar Anfragen zu Fällen, die Sie beim Schreiben nicht bedacht haben; das ist kein Mangel der Richtlinie, sondern ihr Funktionieren. Drittens meldet irgendwann jemand einen Fehler, bevor Sie ihn bemerken. Der dritte Punkt ist der aussagekräftigste, weil er nur eintritt, wenn der Satz über den Umgang mit Fehlern geglaubt wird.
Bleibt es dagegen still, ist das kein gutes Zeichen. Es bedeutet in aller Regel, dass die Entscheidungen weiterhin einzeln und unsichtbar getroffen werden – genau wie vorher, nur liegt jetzt ein Dokument daneben.
Fazit
Eine KI-Richtlinie ist kein Schutzdokument, sondern ein Arbeitsmittel. Sie ist gut, wenn sie eine Entscheidung schneller macht, und sie ist schlecht, wenn sie eine Haltung beschreibt. Eine Seite, sechs Blöcke, drei Datenstufen mit eigenen Beispielen, ein Name, ein Datum – dazu ein Anhang für zwei Leute und ein Geschäftskonto, das bequemer ist als das private. Einmal im Jahr zwanzig Minuten, um zu prüfen, ob das alles noch stimmt.
Wenn Sie das nicht allein aufsetzen wollen: In unseren KI-Schulungen entsteht die Richtlinie im Workshop selbst, gemeinsam mit dem Team, das sich danach daran halten soll. Welches Schulungsformat dafür das richtige ist, klärt der Formatvergleich.
Häufige Fragen
- Braucht ein KMU eine interne KI-Richtlinie?
- Sobald jemand im Betrieb KI-Werkzeuge für die Arbeit nutzt, ja – und das ist praktisch überall der Fall, oft ohne dass die Geschäftsleitung es weiss. Die Richtlinie ist weniger ein rechtliches Dokument als eine Entlastung: Sie beantwortet die Frage, die Mitarbeitende sonst jedes Mal selbst entscheiden müssen, nämlich ob dieses Dokument in dieses Werkzeug darf. Ohne Regel entscheidet jeder anders, und die vorsichtigen Leute nutzen gar nichts, während die mutigen alles hochladen.
- Wie lang sollte eine KI-Richtlinie sein?
- Eine Seite für alle, ein Anhang für die, die mehr wissen müssen. Eine Richtlinie wird nicht befolgt, weil sie vollständig ist, sondern weil sie erinnert wird. Alles, was über eine Seite hinausgeht, gehört in ein separates Dokument für die Verantwortlichen: Werkzeugliste, Vertragslage, Prüfprotokolle. Die eine Seite muss jemand am Freitagnachmittag überfliegen und danach eine Entscheidung treffen können.
- Wer schreibt die KI-Richtlinie im Unternehmen?
- Geschrieben wird sie am besten von jemandem, der die Arbeit kennt, nicht nur das Recht – idealerweise eine Person aus dem Betrieb zusammen mit der Person, die für Datenschutz zuständig ist. Verabschieden muss sie die Geschäftsleitung, sonst ist sie eine Empfehlung. Wenn eine Anwaltskanzlei sie allein schreibt, entsteht meist ein korrektes Dokument, das niemand im Alltag anwenden kann, weil es die tatsächlichen Arbeitsabläufe nicht kennt.
- Was gehört mindestens in eine KI-Richtlinie?
- Sechs Dinge: welche Werkzeuge erlaubt sind, welche Daten in welches Werkzeug dürfen, wo ein Mensch prüfen muss, wie KI-Einsatz gegenüber Kunden gehandhabt wird, wer bei Unsicherheit entscheidet und was bei einem Fehler zu tun ist. Alles andere ist Anhang. Wichtig ist, dass jeder Punkt eine Entscheidung enthält und nicht eine Haltung – «sorgfältig umgehen» ist keine Regel, «keine Personendaten in Werkzeuge ohne Vertrag» ist eine.
- Darf man ChatGPT im Unternehmen verbieten?
- Man darf, und in einzelnen Bereichen mit besonders schützenswerten Daten ist es die richtige Antwort. Als Gesamtregel funktioniert ein Verbot allerdings selten, weil es die Nutzung nicht beendet, sondern unsichtbar macht: Die Arbeit wandert auf private Konten und private Geräte, wo niemand mehr etwas sieht. Ein enger, klar erlaubter Weg mit einem Geschäftskonto ist fast immer sicherer als ein Verbot, das umgangen wird.
- Trainieren die Anbieter auf unseren Daten?
- Das hängt nicht am Anbieter, sondern am Kontotyp. In den Privatkonten mehrerer grosser Anbieter ist die Verwendung der Gespräche zur Modellverbesserung standardmässig aktiv und muss einzeln abgeschaltet werden; in den Geschäfts- und Unternehmenskonten derselben Anbieter ist sie standardmässig aus und müsste ausdrücklich eingeschaltet werden. Ein bezahltes Privatabo ändert daran in mehreren Fällen nichts – bezahlt heisst nicht geschäftlich. Prüfen Sie die Einstellung pro Werkzeug, notieren Sie das Datum der Prüfung und wiederholen Sie sie jährlich.
- Müssen wir Kunden sagen, dass ein Text mit KI entstanden ist?
- Es gibt in der Schweiz keine allgemeine gesetzliche Pflicht, offenzulegen, dass ein Entwurf mit KI-Unterstützung entstanden ist, den anschliessend ein Mensch geprüft und verantwortet hat. Klar geregelt ist ein anderer Fall: Wer einen KI-gestützten Chat auf der eigenen Website betreibt und EU-Bezug hat, muss erkennbar machen, dass gegenüber einer Maschine geschrieben wird. Berufsrechtliche Sonderregeln können in einzelnen Branchen dazukommen. Entscheiden Sie es trotzdem – nicht wegen des Gesetzes, sondern damit das Team im Kundengespräch nicht ausweichend wird.
- Was tun wir mit den privaten Konten der Mitarbeitenden?
- Sie verbieten sie für Arbeitsinhalte und machen gleichzeitig das Geschäftskonto bequemer als das private. Das ist der eigentliche Hebel: Erhebungen zeigen, dass ein erheblicher Teil der KI-Nutzung selbst in Betrieben mit sauber eingerichtetem Geschäftskonto weiterhin über private Logins läuft. Solange das Firmenkonto einen Umweg bedeutet – zweites Passwort, anderer Browser, Freischaltung auf Antrag –, gewinnt das private Konto.
- Wie oft muss eine KI-Richtlinie aktualisiert werden?
- Einmal im Jahr planmässig, und ausserhalb davon immer dann, wenn ein neues Werkzeug eingeführt wird oder sich die Vertragslage bei einem bestehenden ändert. Setzen Sie das Datum der letzten Überprüfung sichtbar auf die Seite. Eine Richtlinie ohne Datum wird beim Lesen automatisch für veraltet gehalten, und dann wird sie nicht befolgt, sondern interpretiert.
- Muss die KI-Richtlinie von den Mitarbeitenden unterschrieben werden?
- Eine Unterschrift ist nicht nötig, eine dokumentierte Kenntnisnahme schon. Praktisch genügt eine Bestätigung im Intranet oder eine Teilnehmerliste der Schulung, in der die Richtlinie besprochen wurde. Eine bestimmte Form schreibt niemand vor – die europäische Pflicht zur KI-Kompetenz verlangt angemessene Massnahmen, kein Protokoll. Genau deshalb ist die Teilnehmerliste sinnvoll: Sie ist der billigste Nachweis, dass etwas unternommen wurde, falls die Frage je gestellt wird.
- Reicht eine Vorlage aus dem Internet?
- Als Gerüst ja, als Ergebnis nein. Die Struktur einer KI-Richtlinie ist tatsächlich überall ähnlich, und man muss sie nicht neu erfinden. Was nicht aus einer Vorlage kommen kann, sind die drei Dinge, auf die es ankommt: welche Werkzeuge bei Ihnen tatsächlich im Einsatz sind, welche Ihrer Daten heikel sind und wer bei Ihnen entscheidet. Eine übernommene Vorlage ohne diese drei Antworten ist ein Dokument über KI im Allgemeinen und nicht über Ihren Betrieb.
- Brauchen wir ein Bearbeitungsverzeichnis, wenn wir KI einsetzen?
- Betriebe mit weniger als 250 Mitarbeitenden sind von der Pflicht zum Bearbeitungsverzeichnis grundsätzlich befreit. Die Befreiung fällt allerdings weg, wenn besonders schützenswerte Personendaten in grossem Umfang bearbeitet werden oder ein Profiling mit hohem Risiko stattfindet – und beides ist eine Ermessensfrage, keine Zahl. Wer mit Gesundheits-, Bewerbungs- oder Verfahrensdaten arbeitet, sollte das Verzeichnis führen, auch wenn er formal darunter durchrutschen könnte.
Über den Autor
Tenzin Langdun
KI-Experte & Marketing-Lead bei Hierarchy
Tenzin ist KI-Experte und Marketing-Lead mit einem MSc in Artificial Intelligence der University of Bath und über 10 Jahren Marketingerfahrung in Strategie, Paid Acquisition und SEO. Er war bei renommierten Unternehmen wie KPMG, EY, Siemens und Adnovum tätig – mit Expertise in KI, Cybersecurity, Audit und Consulting sowie in der Versicherungsbranche. Gemeinsam mit Martin Oswald ist er Mitautor einer preisgekrönten Forschungsarbeit zur KI-basierten Krebserkennung, veröffentlicht in Nature und ausgezeichnet mit dem nationalen Siemens Excellence Award und dem Lab Sciences Award.